Así hackearon Binance: una entrevista de trabajo falsa, cuatro meses de preparación y 6.340 millones afectados
Binance publica su informe inicial del hackeo del 29 de octubre: el ataque, atribuido a Corea del Norte por el FBI, empezó con una entrevista de trabajo falsa a un ingeniero y abusó de EIP-7702. El exchange asume la pérdida y ha congelado 2.850 millones.
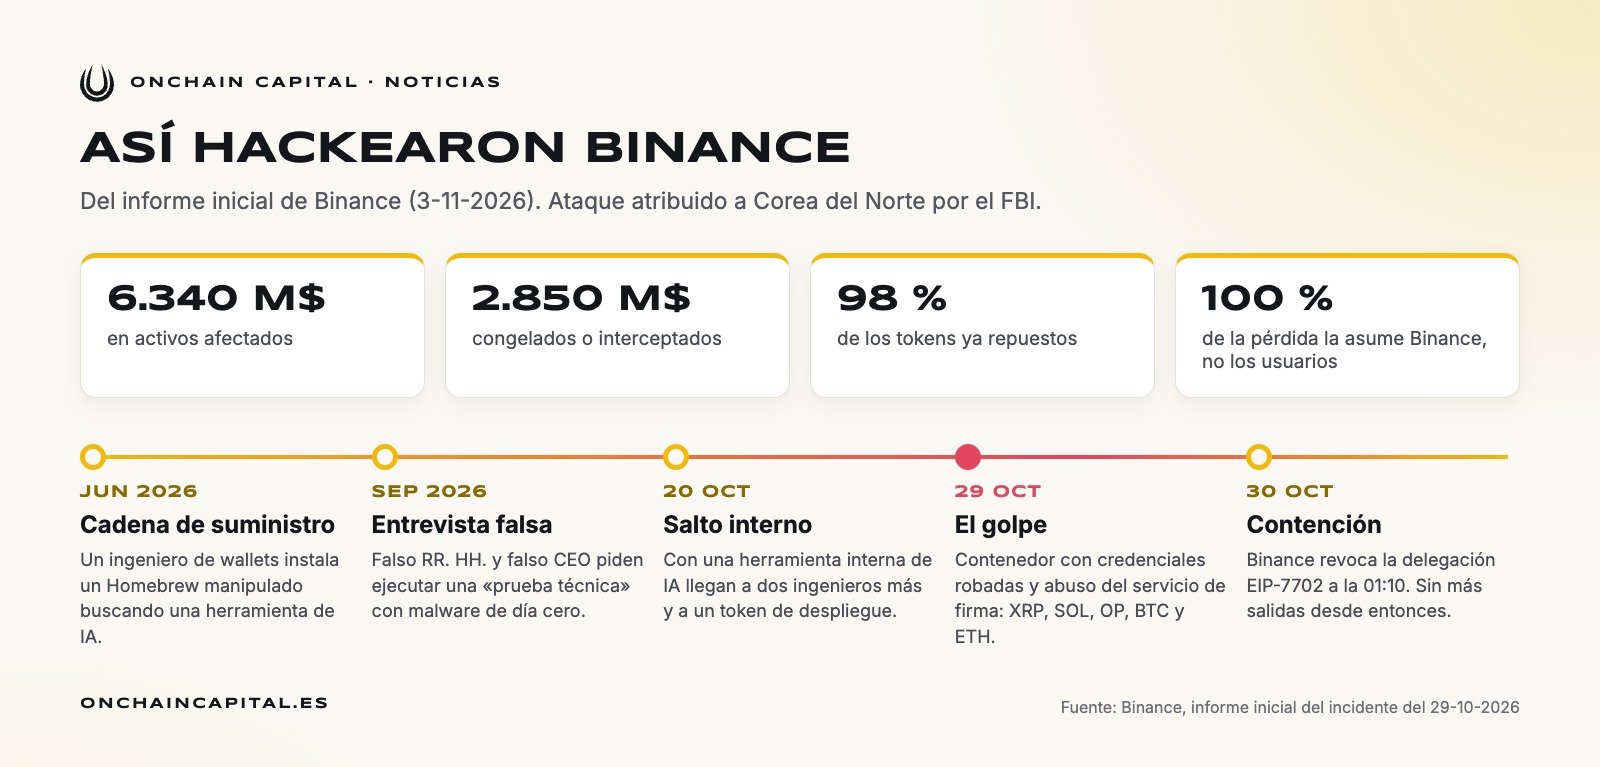
Binance ha publicado su primer informe sobre el hackeo del 29 de octubre: el ataque, que el FBI atribuye a Corea del Norte, empezó con una entrevista de trabajo falsa a uno de sus ingenieros y terminó con 6.340 millones de dólares en activos afectados. El exchange dice que asumirá toda la pérdida, que ya ha repuesto el 98 % de los tokens afectados y que se han congelado o interceptado unos 2.850 millones (ver informe).
Las cifras del informe
| Dato | Según Binance |
|---|---|
| Activos afectados | ≈ 6.340 M$ |
| Congelados o interceptados | ≈ 2.850 M$ |
| Quién asume la pérdida | Binance, no los usuarios |
| Tokens repuestos (31-oct) | 98 %, verificables en su Proof of Reserves |
| Atribución | Corea del Norte, según el FBI |
| Ataques norcoreanos frenados en 2026 | 57 casos sospechosos |
Cómo entraron: cuatro meses de preparación
Binance lo describe como una campaña en varias fases, no como un fallo puntual ni un phishing simple:
- Junio de 2026, ataque a la cadena de suministro. Un ingeniero del equipo de wallets buscó en internet una herramienta popular de programación con IA y descargó una instalación de Homebrew manipulada. Seguridad lo detectó, cambió el equipo y rotó las credenciales, pero los atacantes ya sabían quién trabajaba en la infraestructura de wallets.
- Septiembre, entrevista de trabajo falsa. Otro ingeniero recibió una oferta en una plataforma de empleo legítima. Hubo una primera entrevista en vídeo con un supuesto responsable de RR. HH., que llegó a enseñarle sus redes con fotos personales para ganarse su confianza, y una segunda con un falso CEO. Al final le pidieron descargar una «prueba técnica» en su ordenador del trabajo. El repositorio llevaba malware de día cero que sustituyó una pieza legítima de pyenv y que el antivirus no detectó.
- 20 de octubre, salto con una herramienta interna de IA. Desde ese ordenador, el atacante usó una herramienta interna de IA para llegar a otros dos ingenieros de wallets. En el equipo de uno de ellos encontró un token con permiso para desplegar contenedores.
- 29 de octubre, el golpe. Entre las 18:15 y las 20:56 (hora peninsular) entró en el ordenador de un tercer ingeniero, desplegó un contenedor con las credenciales robadas y lanzó el script del ataque.
Qué pasó el 29 de octubre, hora a hora
El atacante usó el servicio interno que firma las transacciones de las wallets para mover fondos sin pasar por el proceso normal de retiradas:
| Hora (peninsular) | Movimiento |
|---|---|
| 21:05 – 21:09 | Cinco hot wallets envían 233,46 millones de XRP al atacante |
| Después | Salen ≈ 970.500 SOL y 44,2 millones de OP; salta la alerta interna |
| Después | Una hot wallet envía 18.270 BTC |
| Después | El atacante abusa de EIP-7702 en Ethereum para controlar parte de una hot wallet |
| 00:56 (30-oct) | Se confirma la última salida: 2.961,9 ETH |
| 01:10 (30-oct) | Binance anula la delegación EIP-7702 de la wallet Binance14 |
Por qué no bastó con parar las retiradas
Es la parte más técnica y la más interesante del informe. EIP-7702 es una función de Ethereum que permite a una cuenta delegar ciertos permisos de ejecución en un smart contract sin exponer la clave privada. El atacante la usó para dar a un contrato suyo control parcial sobre una hot wallet de Binance, con 50 transacciones firmadas para manipular el nonce de la cuenta.
Esas autorizaciones vivían en la propia blockchain, así que seguían funcionando aunque Binance hubiera suspendido las retiradas y apagado sus servicios de hot wallet. Y como la wallet usaba MPC (la firma se reparte entre varias partes), no había una única clave privada con la que revocarlas al momento: el equipo tuvo que preparar un procedimiento especial, y eso alargó el ataque unas horas más.
Qué ha hecho Binance desde entonces
- Ha reconstruido el sistema de wallets afectado en un entorno nuevo, igual que la herramienta interna de IA y sus permisos.
- Ha cambiado los dispositivos afectados, anulado credenciales y tokens, y revisado todos los equipos de la plantilla.
- Ha reforzado los controles de riesgo de las wallets y la detección de comportamientos anómalos con IA.
- Encargará una auditoría independiente y prepara un fondo de investigación en seguridad de IA en blockchain con empresas del sector.
Binance avisa de que es un informe inicial y que algunos detalles técnicos seguirán siendo confidenciales para no dar pistas a otros atacantes.
Qué nos enseña a todos
La puerta de entrada no fue un fallo de código, fue una persona. Las entrevistas de trabajo falsas y los «proyectos de prueba» con malware son una técnica que Binance asocia a grupos norcoreanos, y no solo van a por empleados de exchanges: también a desarrolladores, traders y cualquiera con cripto en su ordenador.
- Nunca ejecutes código de un desconocido, aunque venga como prueba técnica de una oferta de trabajo.
- Descarga el software solo de su web oficial, no del primer resultado del buscador.
- Separa equipos: el ordenador con el que trasteas no debería ser el mismo con el que firmas transacciones.
- Revisa los permisos que firmas. Con EIP-7702 y las aprobaciones de tokens, una firma puede dar control sobre tu wallet aunque no entregues la clave.
- Lo que no operas, en una wallet propia, mejor física.
Preguntas frecuentes
¿Cuánto se robó en el hackeo de Binance?
Según el informe de Binance, el incidente afectó a unos 6.340 millones de dólares en activos digitales, de los que unos 2.850 millones se han congelado o interceptado.
¿Han perdido dinero los usuarios de Binance?
Binance asegura que asume todo el impacto y que ya ha repuesto el 98 % de los tokens afectados; el resto, activos menos líquidos, los está comprando.
¿Quién hackeó Binance?
Binance cita la información más reciente del FBI, que señala a Corea del Norte como responsable.
¿Qué es EIP-7702?
Una mejora de Ethereum que permite a una cuenta delegar permisos de ejecución en un smart contract sin entregar su clave privada. En este ataque se usó para controlar parcialmente una hot wallet de Binance.
Si quieres seguir el rastro de los fondos de un hackeo en la blockchain, empieza por nuestra guía de análisis on-chain. Lo contamos también en el artículo del día del ataque y en el caso de Mercado Bitcoin. En Onchain Capital lo analizamos cada día con la comunidad.
Este artículo es informativo y no es una recomendación de inversión. Las cifras proceden del informe inicial de Binance y pueden cambiar cuando termine la investigación.
Fuente: x.com
Aviso: este artículo es informativo y no es asesoramiento financiero. Las criptomonedas son activos de alto riesgo: haz tu propia investigación (DYOR) antes de invertir.