Ledger manipulados con un chip eSIM: así se robaron 93 millones de dólares
Un revendedor del sudeste asiático vendió Ledger con un implante que capturaba las 24 palabras y las enviaba por red móvil. Qué pasó, quién está afectado y cómo comprobar que tu wallet es segura.
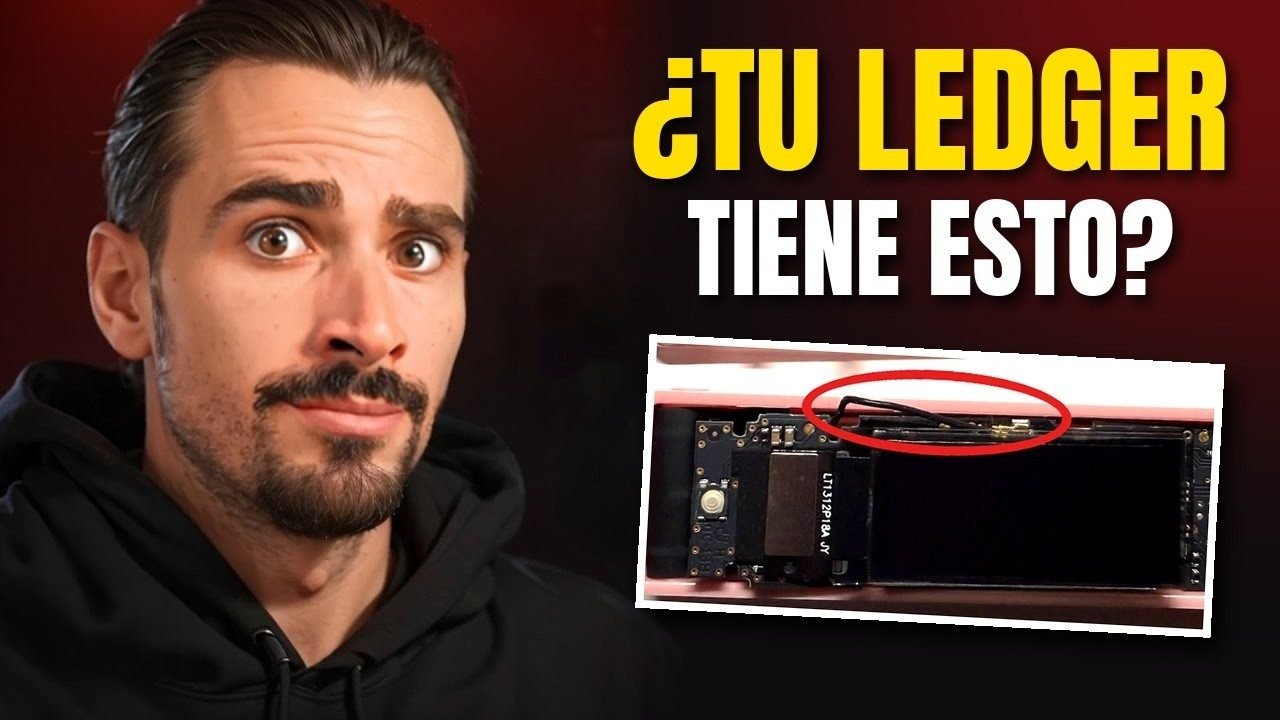
En octubre de 2026 se destapó uno de los ataques más inquietantes del año: dispositivos Ledger manipulados con un implante electrónico que llevaba una eSIM. El implante leía la frase de recuperación de 24 palabras mientras el usuario configuraba la wallet y la enviaba al atacante por red móvil. El análisis on-chain estima que se robaron unos 93 millones de dólares en USDT, BTC, USDC y SOL (Help Net Security, 12-10-2026).
La clave: el chip seguro de Ledger no fue hackeado. Fue un ataque a la cadena de suministro. Los dispositivos se alteraron antes de llegar al cliente.
Qué ha pasado exactamente
La alarma la dio Mark Karpelès, ex CEO de Mt. Gox. El 8 de octubre contó que había comprado un Ledger en Malasia, con el plástico del precinto intacto, y que al abrirlo encontró un implante escondido en el hueco donde normalmente va el acolchado de la pantalla (KuCoin News).
El 13 de octubre, el equipo de seguridad de Ledger, Donjon, confirmó que los dispositivos vendidos por CryptoBilis, un revendedor del sudeste asiático, contenían implantes LTE diseñados para robar frases de recuperación (BleepingComputer). Para el 15 de octubre, Karpelès ya había catalogado 15 dispositivos manipulados reportados por usuarios, con vendedores también en Europa (The Crypto Times).
Cómo funcionaba el implante
El implante vigilaba la pantalla del Ledger durante la configuración inicial. En ese momento la wallet muestra las 24 palabras para que las apuntes. El implante las capturaba y, gracias a la eSIM, las mandaba al atacante sin necesidad de wifi ni de conectar el dispositivo a ningún ordenador (Halborn).
Con esas 24 palabras, cualquiera puede regenerar tu wallet en otro dispositivo. No necesita tu Ledger, ni tu PIN, ni tu ordenador. Por eso el robo podía ocurrir semanas después de la compra, cuando la wallet ya tenía fondos.
Quién está en riesgo
- Alto riesgo: Ledger comprados a CryptoBilis o a revendedores no oficiales del sudeste asiático.
- Riesgo a revisar: cualquier Ledger comprado fuera de la tienda oficial (marketplaces, segunda mano, revendedores desconocidos), incluso con el precinto intacto.
- Riesgo bajo: dispositivos comprados directamente en ledger.com o en distribuidores oficiales listados por Ledger.
Changpeng Zhao (CZ) también reaccionó al caso recordando lo mismo que repetimos siempre en la comunidad: la seguridad de una hardware wallet depende de que el dispositivo llegue limpio a tus manos.
Cómo comprobar que tu Ledger es seguro
- Revisa dónde lo compraste. Si no fue en ledger.com o en un distribuidor oficial, trátalo como sospechoso.
- Ejecuta la comprobación de autenticidad en Ledger Live (Genuine Check). Ayuda, pero no detecta un implante físico añadido, así que no sustituye al punto 1.
- Si tienes dudas, migra. Compra un dispositivo nuevo en la tienda oficial, genera una frase nueva desde cero y mueve los fondos. Nunca reutilices la frase antigua.
- Nunca uses un dispositivo que venga con una frase ya escrita o con una tarjeta de recuperación rellenada. Una frase siempre la genera tu wallet delante de ti.
Las reglas de seguridad que no se negocian
- Las 24 palabras no se comparten jamás. Ni con soporte, ni con Ledger, ni en ninguna web. Nadie legítimo te las va a pedir.
- Cuidado con el phishing. Tras cada incidente aparecen correos y webs falsas que piden «verificar» tu wallet. Es justo ahí donde roban.
- Usa el clear signing. Lee en la pantalla del Ledger qué estás firmando antes de aprobar una transacción.
- Valora añadir una passphrase (la palabra 25). Si alguien obtiene tus 24 palabras, sin la passphrase no llega a los fondos principales.
Qué cambia para el sector
Este caso no invalida las hardware wallets: siguen siendo la forma más segura de guardar cripto a largo plazo. Lo que deja claro es que el eslabón débil es la logística. A medida que crece el valor guardado en autocustodia, los atacantes dejan de buscar fallos en el software y pasan a manipular el hardware antes de que llegue al usuario.
En Onchain Capital trabajamos la seguridad de wallets como parte de la formación de la comunidad, porque proteger lo que ya tienes es tan importante como encontrar la siguiente oportunidad.
Fuente: www.youtube.com
Aviso: este artículo es informativo y no es asesoramiento financiero. Las criptomonedas son activos de alto riesgo: haz tu propia investigación (DYOR) antes de invertir.